iuryeng
  • Artigos
  • Séries
  • Tecnologias
  • Sobre
© 2026 Iury Coelho · Construído com Next.js RSSGitHubBluesky

iuryeng — blog técnico

Sistemas distribuídos, sem mágica.

Kotlin no backend, nuvem que não surpreende na fatura e a engenharia por trás de sistemas que aguentam o tranco. Escrito por quem está de plantão.

GCPArquitetura de SoftwareEngenharia de SoftwareFormação e CertificaçõesRobótica e Sistemas Embarcados

Últimos artigos

CardsLista
Arquivo completo
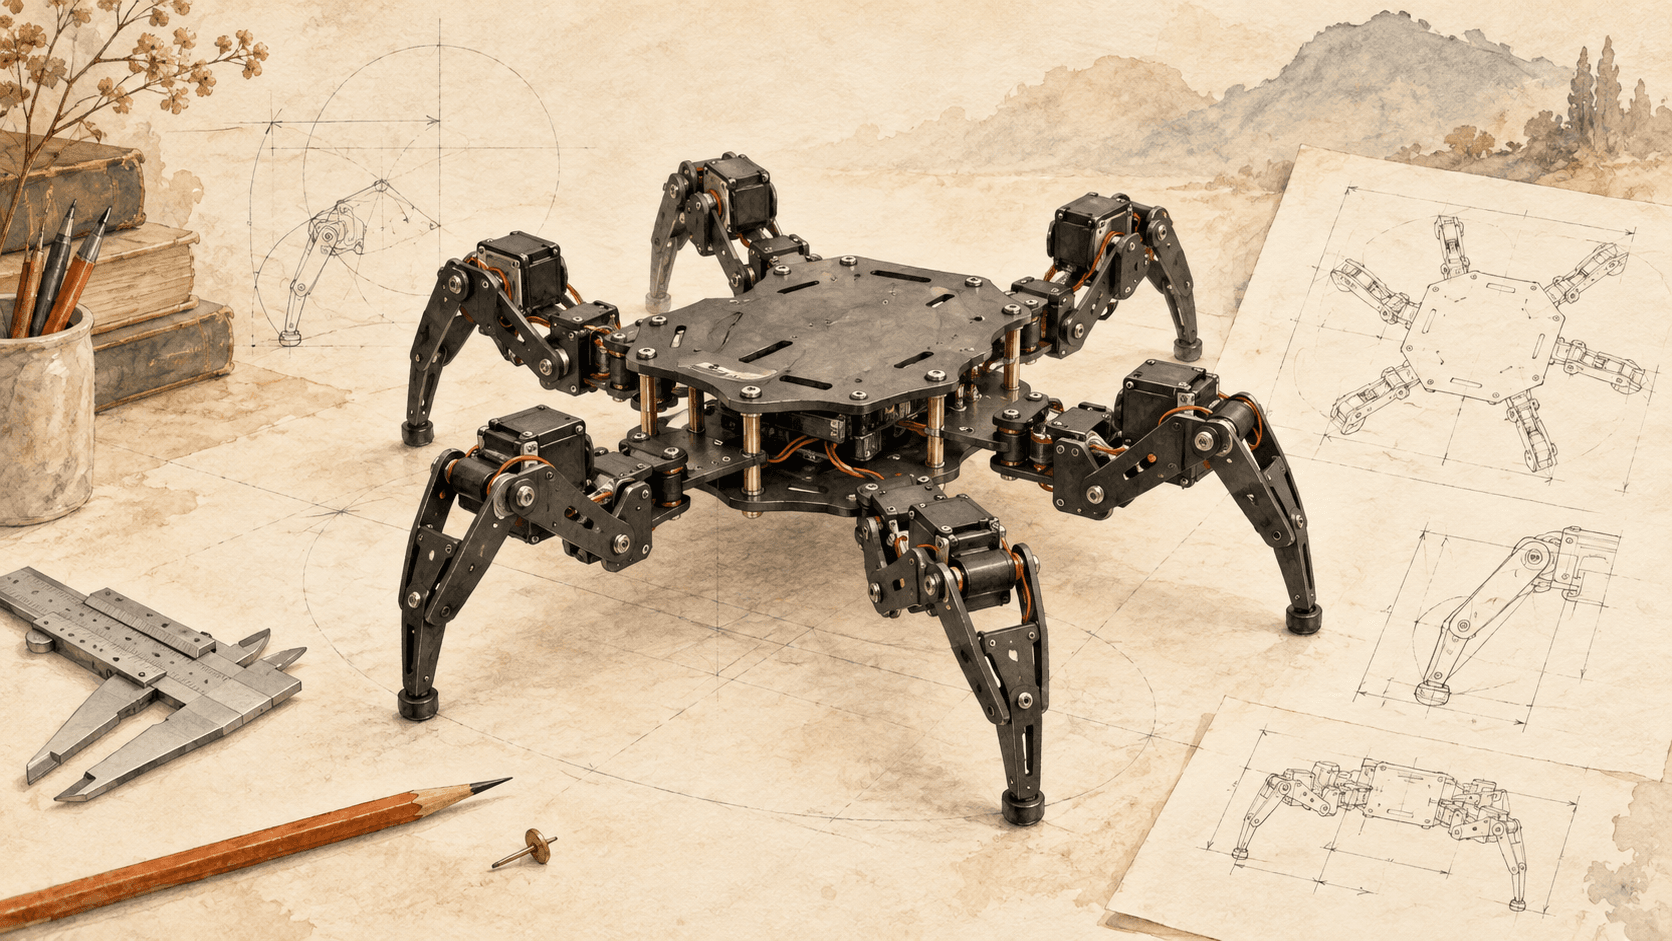
Do desenho à simulação: modelando o hexápode FNK0031 no FreeCAD
Robótica e Sistemas Embarcados13 de out. de 20264 min de leitura

Do desenho à simulação: modelando o hexápode FNK0031 no FreeCAD

Modelagem do hexápode FNK0031 no FreeCAD: peças, montagem, cinemática, arquivos CAD e STLs provisórios para estudo.
AWS Student Rewards: guia para universitários brasileiros
Formação e Certificações10 de out. de 202611 min de leitura

AWS Student Rewards: guia para universitários brasileiros

AWS Student Rewards no Brasil: requisitos, matrícula, 12 meses de Skill Builder, badges, créditos, voucher e cuidados para resgatar os benefícios.

Engenharia de Pull Requests: boas práticas aprendidas contribuindo para o AI-DLC da AWS Labs
Engenharia de Software10 de ago. de 202613 min de leitura

Engenharia de Pull Requests: boas práticas aprendidas contribuindo para o AI-DLC da AWS Labs

Boas práticas de Pull Requests aprendidas no AI-DLC da AWS Labs: escopo, evidências, testes, feedback e revisão de código.

Threat Modeling cover
Arquitetura de Software04 de ago. de 202635 min de leitura

Threat Modeling com Data Flow Diagrams: do fluxo de dados às ameaças e mitigações

Aprenda a transformar fluxos de dados, fronteiras de confiança e cenários de abuso em riscos priorizados, controles, testes e evidências de segurança.

Terraform no Google Cloud: criando, alterando e destruindo infraestrutura como codigo
GCP03 de ago. de 202612 min de leitura

Terraform no Google Cloud: criando, alterando e destruindo infraestrutura como codigo

Infraestrutura como codigo sem teatro: VPC, maquinas virtuais, IP estatico e dependencias explicitas para entender plan, apply e destroy.

Binary Authorization cover
GCP03 de ago. de 202624 min de leitura

Secure Software Supply Chain no Google Cloud: Binary Authorization, Cloud KMS e GKE na pratica

Do build ao cluster com confianca verificavel: KMS, atestadores e policies impedem que imagens sem aprovacao cheguem ao GKE.

Secure Builds cover
GCP03 de ago. de 202625 min de leitura

Secure Builds com Cloud Build: bloqueando imagens vulneraveis antes do Artifact Registry

Pipeline como gate de seguranca: Cloud Build consulta o Artifact Analysis, bloqueia imagens vulneraveis e registra evidencia antes da publicacao.

Artifact Registry cover
GCP03 de ago. de 202627 min de leitura

Artifact Registry para Maven: Standard, Remote e Virtual Repositories contra dependency confusion

Repositorios Maven como controle de supply chain: separar artefatos internos, cache externo e precedencia para fechar portas para dependency confusion.

Sensitive Data Protection cover
GCP03 de ago. de 202623 min de leitura

Sensitive Data Protection no Google Cloud: descubra, inspecione e desidentifique dados no Cloud Storage

Do bucket ao dado sanitizado: descoberta, inspecao e desidentificacao para reduzir exposicao de PII antes que o conteudo siga para analise ou IA.

AI Gateway multi-tenant cover
Arquitetura de Software20 de jul. de 202619 min de leitura

IA multi-tenant para chatbots: gateway, limites e operacao

Como centralizar o acesso a modelos de IA, proteger segredos, medir custos e aplicar limites por tenant sem acoplar o produto a um unico provedor.